IFAS 2026 · Halle 5 · Stand C36

Compliance

OS Logging

Audit & Überblick für das OS-Ökosystem.

Zentrale Sicht auf relevante Betriebs- und Audit-Ereignisse der OS-Produkte – nachvollziehbar, rollenbasiert und ohne Fake-Dashboards.

OS Logging

Audit

Zweck

OS-Ökosystem

Scope

CH-Option

Hosting

Überblick über OS-Systemereignisse

Audit-Trail für kritische Aktionen

Anbindung an Betrieb & Support

Grundlage für Nachweise & Optimierung

Was passiert ist – klar und zuordenbar

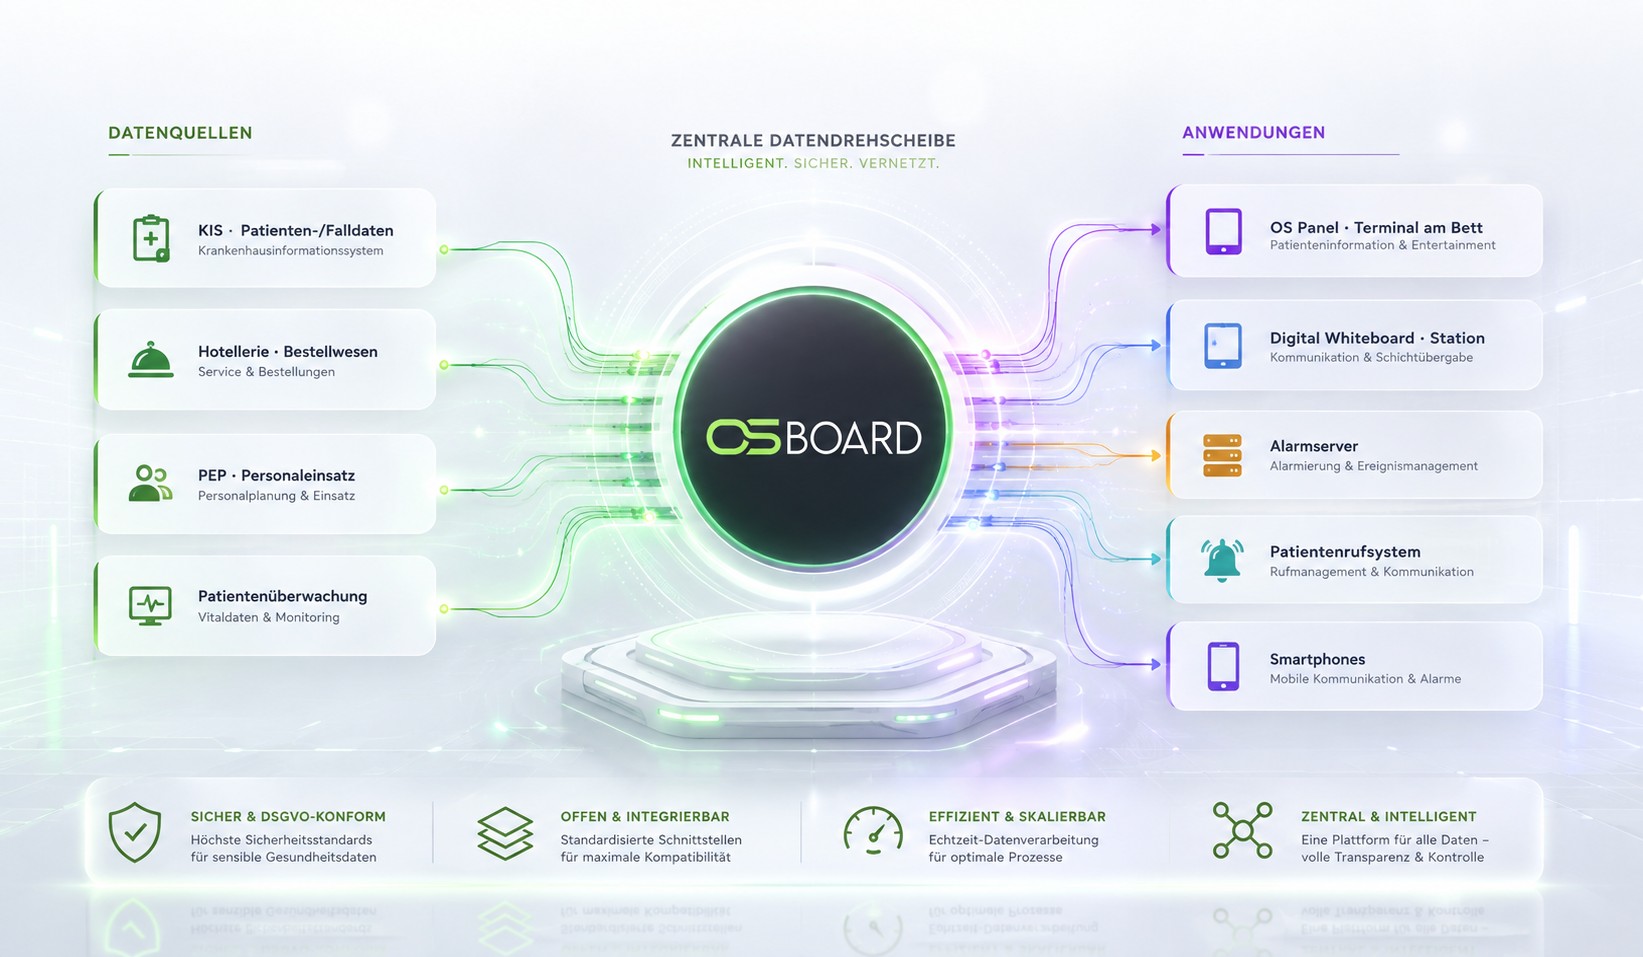
OS Logging fasst relevante Ereignisse aus dem OS-Ökosystem zusammen: Zugriffe, Konfigurationsänderungen, Alarmwege, Geräteaktionen und Betriebsmeldungen. Ziel ist Nachvollziehbarkeit für IT, Betrieb und Compliance – nicht ein Marketing-Dashboard mit erfundenen KPIs.

  • ·Korrelation von Ereignissen über OS-Produkte hinweg
  • ·Rollenbasierter Zugriff auf Log- und Audit-Sichten
  • ·Export- und Übergabemöglichkeiten an bestehende SIEM-/Log-Stacks
  • ·Unterstützung bei Incident-Analyse und Audits
Ehrlich positioniert

OS Logging ist die Übersichtsschicht für das OS-Ökosystem. Umfang und Tiefe richten sich nach dem konkreten Projekt – von Betriebsprotokollen bis zu auditrelevanten Trails. Wir versprechen keine Universal-BI, sondern belastbare Nachvollziehbarkeit.

Passt zu Schweizer Datenschutz

Logs enthalten oft sensible Betriebsdaten. Deshalb gehören Speicherung, Aufbewahrung und Zugriff unter klare Regeln – mit Schweizer Hosting-Option und abgestimmten Retention-Konzepten.

Einblicke

Im Einsatz

OS Logging Übersicht

OS Logging Übersicht

Geräte- und Betriebsereignisse

Geräte- und Betriebsereignisse

Betriebskontext

Betriebskontext

Verwandte Produkte

Alle →

OS Logging kennenlernen

Im Kontext des OS-Ökosystems — ideal für Workshops und konkrete Projekte.